Hackad hemsida? Så märker du det och gör så här
Skriven av
Sörmlands Webbyrå
Publicerad
20 oktober 2026
Lästid
8 min
En frisör i Strängnäs söker på sitt företagsnamn och får upp en sida om läkemedel. En rörmokare i Katrineholm klickar från Google och hamnar på en annan adress. Ingen av dem har publicerat något nytt.
Hackad hemsida betyder att någon annan har lagt dit innehåll, användare eller kod. Guiden är till för lokala tjänsteföretag i Sörmland: hur ni ser det, de första timmarna, vad Google gör, och när det kan röra personuppgifter.
Den 19 oktober 2026 publicerade NorForge en rapport om automatiska agenter som testar sajter efter korta instruktioner. Enligt NorForges forskare, återgiven av Reuters, kostade det omkring 50 dollar per lyckat intrång. En liten sajt står inte på en fredad lista bara för att företaget är litet.
Vi har inte utrett de intrång som nämns. Siffrorna är de vi kunde läsa hos källorna samma vecka. Där de skiljer sig står båda.
Vad visade rapporten den 19 oktober?
NorForge publicerade den 19 oktober 2026 en rapport om öppna kontrollpaneler för verktyget Cairn. Reuters beskrev samma dag hur en hackare lät AI-agenter försöka ta sig in på fler än 1 200 sajter och lyckas mot fler än 100 företag. NorForge skriver inte siffran 100. Deras kostnad gäller per uppgift, inte per lyckat intrång.
Snorre Fagerland på NorForge hittade mer än 20 kontrollpaneler för Cairn, bedömda som troligen skadliga. Det mest aktiva klustret, AIA0001, hade 14 paneler och över 1 100 attackprojekt på kinesiska. Målet var bestående åtkomst till e-handel och betalning, främst i USA, Japan och Australien. Uppgifterna de citerar tar också med Kanada. Reuters skriver USA, Kanada, Australien och Japan.
Reuters (Raphael Satter, 19 oktober 2026) beskriver en kinesiskspråkig hackare som tog sig in på sajter tillhörande fler än 100 företag, däribland Deere, SharkNinja och Cummins. NorForge namnger inte offren. The Verge sammanfattade samma dag. Deere sa till Reuters att de inte hade tecken på att känsliga uppgifter kommit ut. SharkNinja sa att det gällde en fristående supportsajt och att hotet var begränsat. Cummins utredde en sajt hos en underleverantör. The Verge återger det svaret via Melinda Koski. Reuters kunde inte avgöra hur mycket data som hämtats. Två mindre företag bekräftade att de blivit drabbade.
Försöken började 25 september. Agenterna hade försökt mot fler än 1 200 sajter. Ett lyckat intrång tog typiskt omkring 23 timmar. NorForge anger knappt 23 timmar från start till mål i AIA0001, omkring 10 procents träff och att ett projekt pågick i mer än fem dygn. Reuters räknar sajter, medan NorForge räknar attackprojekt. Instruktionerna rymdes i färre än 100 kinesiska tecken, och hackaren gjorde knappt jobbet själv. NorForge skriver att en människa kan lägga in ledtrådar. Enligt Reuters var det här den mest aktiva av omkring två dussin skadliga instanser som Fagerland hittat sedan början av oktober. Inte den enda.
| Källa | Vad som uppskattas | Siffra |
|---|---|---|
| Reuters, via Fagerland | Kampanjen, per lyckat intrång | Omkring 5 000 dollar totalt, omkring 50 dollar per lyckat intrång |
| NorForge | En genomsnittlig uppgift, även avbrutna | Omkring 5 dollar. Längre projekt kan gå över 100 dollar |
NorForge har inte faktiska tokensiffror. Osäkerheten är stor, och siffrorna delar med olika saker.
Exempeluppgiften NorForge citerar gallrar på e-handel med 200 000 till 1,5 miljoner besök, inte en städfirma i Flen. Urvalet var ändå automatiskt. En skanner som letar efter gamla tillägg frågar inte vilken ort salongen ligger i.
Så märker du att hemsidan är hackad
Leta efter sidor ni inte har skrivit, omdirigeringar ni inte har lagt in, varningar i webbläsaren eller Search Console, nya administratörer och filer ni inte känner igen. Ett tecken räcker för att ringa den som sköter sajten.
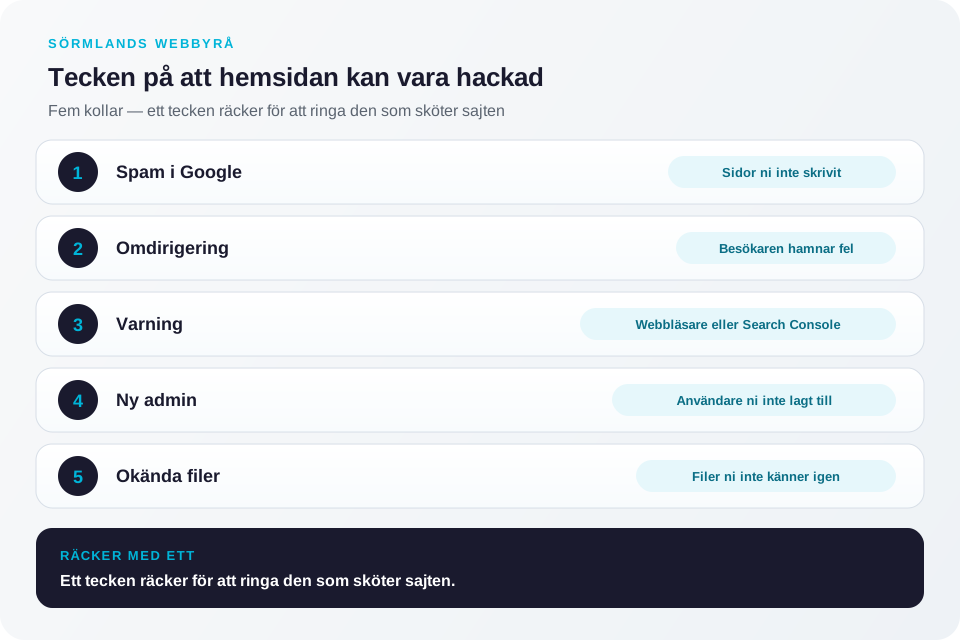
| Tecken | Vad ni faktiskt ser |
|---|---|
| Spam i Google | Sidor om läkemedel, casino, lån eller ett språk ni inte använder |
| Konstig omdirigering | Besökaren hamnar någon annanstans, ofta bara från Google eller mobilen |
| Varning | Webbläsaren eller Search Console säger att sajten kan vara farlig |
| Ny administratör | En användare ni inte har bjudit in, ofta med högsta behörighet |
| Okända filer | PHP-filer, mappar eller formulär som ingen hos er har lagt dit |
Google beskriver fyra mönster i sina spamregler för hackat innehåll: kod i befintliga sidor, helt nya sidor, dold text eller dolda länkar, och omdirigeringar. Omdirigeringen kan bero på var besökaren kommer ifrån, vilken webbläsare den har, eller om det är en telefon. Sajten kan se normal ut när ni skriver in adressen, och ändå skicka en Google-besökare vidare.
Öppna inte en misstänkt sida om och om igen i webbläsaren ni sköter företaget i, särskilt vid varning om skadlig kod. I rapporten Säkerhetsproblem skriver Google att URL-inspektion visar sidan ungefär som Google ser den. En site:-sökning visar ett urval av sidor Google känner till, även sådana ni inte skapat.
Nya administratörer syns i användarlistan i WordPress, om ni kan logga in. Okända filer är ett jobb för webbhotellet eller byrån om ni inte vet hur katalogen ska se ut. Spamlänkar som dyker upp sen tar ni i guiden om att avvisa spamlänkar, efter att hålet är stängt.
De första timmarna
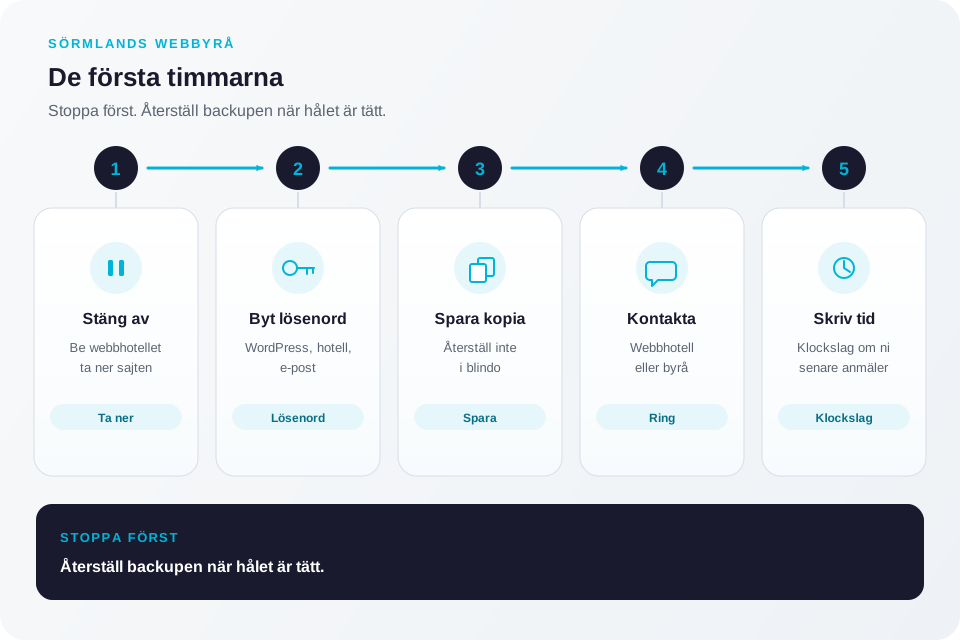
Stoppa sajten så att den inte fortsätter skada besökare, byt lösenord, spara en kopia av läget och kontakta webbhotell eller byrå samma dag. Lägg inte tillbaka en backup innan ni vet att den är ren.
-
Be att sajten tas ner tillfälligt. Ett samtal till webbhotellet räcker ofta, så att besökare inte skickas vidare och Google inte hittar nya spam-sidor. En “snart tillbaka”-text hjälper bara om den ersätter den hackade koden.
-
Byt lösenord på konton som kan öppna sajten. WordPress-administratörer, webbhotellets kontrollpanel och e-posten som tar emot återställning. Har ni Search Console, byt där och titta efter en okänd användare. Långa, unika lösenord. Återanvänd inte det gamla.
-
Spara en kopia, men återställ inte i blindo. Den som städar behöver se läget. En backup kan vara smittad, eller så följer hålet med i ett tillägg. WordPress härdningsguide tar upp backup och en plan för återställning. Återställ när ingången är stängd.
-
Kontakta den som kan koden. Webbhotell, byrå, eller båda. Säg vad ni sett, när, och om lösenorden är bytta. Radera inte filer på måfå.
-
Skriv upp klockslaget. IMY räknar 72 timmar från vetskap, inte från att allt är färdigutrett.
Det här är det ni hinner innan någon som kan systemet tar över. WordPress-underhåll är ingången om ni vill att någon går in i sajten, och kontakt om läget redan är akut.
Vad Google gör med en hackad sajt
Google kan varna i sökresultatet och i webbläsaren. I Search Console samlas det i rapporten Säkerhetsproblem. När allt är städat begär ni en granskning där. Den kan ta dagar eller veckor.
Om Google bedömer att sajten är hackad, eller att den kan skada en besökare, syns det i rapporten Säkerhetsproblem. Varningen kan vara en markering i sökresultatet eller en varningssida i webbläsaren. Search Console är gratis. Hur ni kommer in står i Search Console för nybörjare.
Rapporten tar upp hackat innehåll, skadlig programvara och sidor som lurar besökaren att lämna uppgifter. Exemplen är ett urval, och ibland saknas de trots att problemet finns. Åtgärda hela sajten. Välj sen Begär granskning. En bra begäran, skriver Google, förklarar vad som var fel, vad ni gjort och vad resultatet blev.
För hackad sajt med skadlig kod, injicerad kod eller injicerat innehåll skriver Google att granskningen kan ta från några dagar till några veckor. Ni får e-post när begäran är inne och när den är klar. Skicka inte en ny innan den första är avgjord. Granskningen stänger inte hålet. Ligger ett gammalt tillägg kvar kommer varningen tillbaka.
När det kan vara en personuppgiftsincident
Anmäl till IMY inom 72 timmar från vetskap om det inte är osannolikt att incidenten medför en risk för personer. Anmäl inte allt, men dokumentera varför ni lät bli. CERT-SE tar emot frivilliga it-incidentrapporter. Det här är inte juridisk rådgivning.
En hackad hemsida är inte automatiskt en personuppgiftsincident. IMY definierar den som en säkerhetsincident som leder till oavsiktlig eller olaglig förstöring, förlust eller ändring av personuppgifter, eller till obehörigt röjande eller obehörig åtkomst. En spam-sida på en sajt med öppettider och telefon är en annan sak än ett formulärarkiv, en bokningslista eller en kundvagn med namn och kortuppgifter.
På sidan om personuppgiftsincidenter skriver IMY att den personuppgiftsansvariga ska bedöma risken och dokumentera. Anmäl om det inte är osannolikt att incidenten medför en risk för personers rättigheter och friheter, som utgångspunkt inom 72 timmar från vetskap. Ni får komplettera, och en sen anmälan ska förklaras. Är risken osannolik anmäler ni inte, men skälet ska finnas nedskrivet.
Vid sannolik hög risk ska de registrerade informeras utan onödigt dröjsmål. IMY nämner ekonomisk skada, identitetsstöld och bedrägeri. Ett biträde, till exempel webbhotell eller byrå, rapporterar till er. Det är ni som anmäler till IMY. Vi avgör inte er händelse.
CERT-SE tar emot frivilliga it-incidentrapporter från den som inte har lagstadgad plikt. På sidan, uppdaterad 26 augusti 2026, står 010-382 80 00 och cert@cert.se, dygnet runt. Verksamheter under cybersäkerhetslagen rapporterar betydande incidenter via Cyberportalen. De flesta lokala tjänsteföretag i Sörmland är inte den gruppen. CERT-SE hänvisar också till polisanmälan vid dataintrång. En rapport om en brottslig handling kan sedan 1 oktober 2022 vidarebefordras till Polisen, vilket inte ersätter en egen anmälan.
WordPress hackad: så minskar ni risken
Håll WordPress, temat och tilläggen uppdaterade, ha färre tillägg, slå på tvåfaktor eller passkey för administratörer, och ha en backup ni har testat att läsa tillbaka. Det stänger de dörrar som automatiska verktyg provar först.
WordPress hackad är en vanlig väg in. Ett glömt tillägg är en dörr en skanner kan testa utan att veta vad företaget heter. Google nämner ett föråldrat WordPress, Drupal eller Joomla som ett typiskt sätt att få in spam-sidor.
Härdningsguiden säger att äldre versioner inte får säkerhetsuppdateringar, att ni ska köra den senaste från wordpress.org, och att tillägg och teman ska komma därifrån eller från kända avsändare. Automatiska uppdateringar har funnits sedan version 3.7. Ett tillägg ni inte använder måste ändå uppdateras. Färre tillägg betyder färre ytor.
På inloggningen räcker inte lösenord. Guiden om brute force-attacker, uppdaterad 14 oktober 2026, skriver att kärnan inte innehåller tvåfaktor. Det läggs till med ett tillägg eller via leverantörens inloggning. Samma sida rekommenderar passkeys, unika lösenord och att användarnamnet inte är admin. Vad en passkey är står i Vad är passkey?.
Backupen ska gå att läsa tillbaka, helst inte bara i samma konto på samma server. Testa återställningen innan ni behöver den. Det arbetet beskrivs i underhåll av en webbplats. Ska någon annan ta teknikdelen ligger tjänsten på WordPress-underhåll. Det gör sajten till ett sämre mål för verktyg som testar tusentals adresser och går vidare när dörren är låst.
Källor
Källorna öppnades 20 oktober 2026.
- NorForge — Inside Cairn (Snorre Fagerland, 19 oktober 2026)
- Reuters via Yahoo News — How one hacker used AI agents… (Raphael Satter, 19 oktober 2026)
- The Verge — A hacker broke into John Deere and SharkNinja… (Emma Roth, 19 oktober 2026)
- Google Search Central — Spam policies, avsnittet Hacked content
- Search Console Help — Security issues report
- IMY — Personuppgiftsincidenter
- CERT-SE — Rapportering och anmälan
- WordPress — Hardening WordPress
- WordPress — Brute Force Attacks
Reuters-texten är läst i Yahoo News återgivning av telegrammet, daterat Washington 19 oktober 2026.
Vanliga frågor
Hur vet jag om min hemsida är hackad?
Vad gör jag de första timmarna om sajten är hackad?
Måste jag anmäla en hackad hemsida till IMY inom 72 timmar?
Hur lång tid tar det innan Google tar bort varningen?
Kan en liten företagshemsida i Sörmland bli hackad?
Relaterat för dig
Nästa steg
Om du vill omsätta tipsen i praktiken kan du börja här: