Spam i kontaktformuläret – så stoppar ni det utan att krångla för kunderna
Skriven av
Sörmlands Webbyrå
Publicerad
29 oktober 2026
Lästid
4 min
Det mesta av allt spam i kontaktformuläret stoppas med osynliga skydd i bakgrunden. Då slipper riktiga kunder klicka på små bilder för att skicka en fråga. En målare i Katrineholm eller en frisör i Eskilstuna ser ibland engelska mejl om sökmotorer och länkköp. Med rätt spärrar rensas skräpet bort innan det når inkorgen.
Meddelandena skickas sällan av en människa som har besökt er sida. Automatiska program, så kallade botar, letar upp öppna formulär på nätet och fyller i dem på löpande band. Ofta vill avsändaren sälja backlinks, alltså länkar från andra sajter som påstås ge bättre synlighet.
Att ni får spam i formulär betyder inte att hemsidan har tagits över. Vid en hackad hemsida har någon lagt in främmande sidor eller kod på sajten. Skräp i formuläret använder bara dörren som står öppen för era kunder.
Stoppa botarna med osynliga spärrar
Ni kan stoppa spam på hemsidan genom att lägga osynliga kontroller på servern, datorn som tar emot formuläret. En vanlig kund märker ingenting, medan automatiska utskick sorteras bort i bakgrunden.
Kontrollen måste ske på servern och inte bara i besökarens webbläsare. MDN:s guide om formulärvalidering förklarar att kontroller i webbläsaren hjälper besökaren att fylla i rätt format direkt. Samtidigt är kontrollen i webbläsaren lätt att gå runt. En bot kan skicka skräpdata rakt till servern utan att öppna själva sidan.
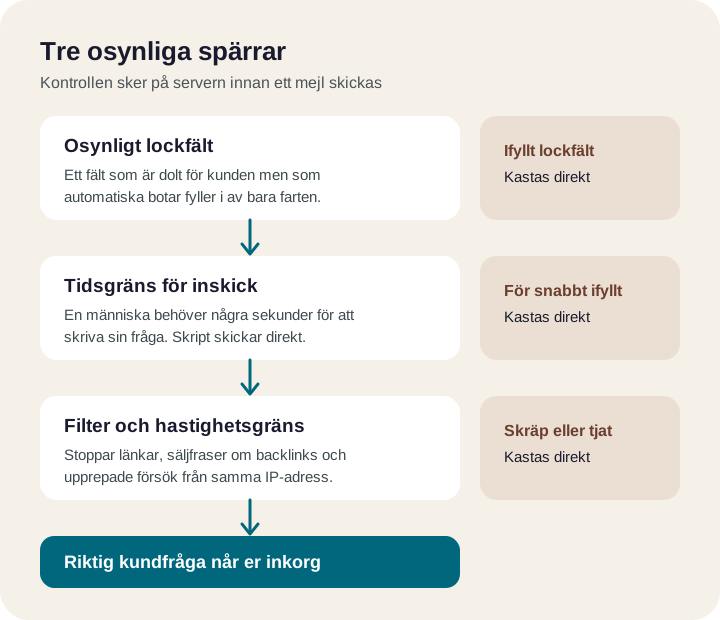
Be den som sköter hemsidan att lägga in de här spärrarna på servern:
- Osynligt lockfält: Ett extra fält för exempelvis faxnummer göms för vanliga besökare. Människor lämnar fältet tomt, men botar fyller i alla fält de hittar och avslöjar sig direkt.
- Tidsgräns för inskick: En riktig kund behöver några sekunder för att skriva sitt meddelande. Skickas formuläret i samma ögonblick som sidan laddades kastar servern det direkt.
- Filter och hastighetsgräns: Servern stoppar meddelanden fulla av länkar eller vanliga säljfraser om backlinks. Samtidigt stryps upprepade försök från samma IP-adress, alltså avsändarens nätverksadress.
Bilden visar hur ett meddelande kontrolleras på servern innan det släpps fram till er inkorg.
Välj Turnstile om skräpet fortsätter
Fortsätter skräpet trots egna spärrar kan ni lägga till en captcha, ett automatiskt prov som skiljer människor från botar. Välj då en lösning som arbetar i bakgrunden i stället för att visa bildgåtor.
Cloudflare Turnstile kör små osynliga kontroller i webbläsaren och anpassar sig efter besökaren. Därför slipper kunden oftast se någon pussel-ruta alls. Enligt Cloudflares dokumentation läser eller sparar verktyget aldrig det som kunden skriver i själva formuläret.
Vill ni jämföra hur äldre bildtester och nyare alternativ fungerar har vi en genomgång av olika skydd mot robotar i formulär.
Så gjorde vi i veckan
Efter flera spamförfrågningar på två dagar byggde vi om vårt eget formulär i oktober. Vi förenklade formuläret till ett steg och lade in de osynliga spärrarna på servern. Samtidigt tog vi bort onödiga val så att kunder snabbare når skicka-knappen, som vi beskriver i guiden om ett enklare formulär på företagshemsidan.
Svara aldrig på spammet och klicka inte på några länkar i mejlet. Ett svar visar bara att en människa läser adressen.
Testa alltid formuläret själv från mobilen efter en ändring. Skicka en vanlig testfråga och se att mejlet kommer fram till rätt inkorg.
Källor
- Cloudflare Turnstile Overview (Cloudflare Docs). Hur Turnstile bedömer trafiken med små kontroller i bakgrunden utan att visa bildpussel eller läsa det som skrivs i formulärfälten.
- Client-side form validation (MDN Web Docs). Varför kontroller i webbläsaren hjälper besökaren men är lätta att gå runt och alltid måste kompletteras med kontroll på servern.
Vanliga frågor
Kan riktiga kunder stoppas av misstag?
Behöver vi en captcha i formuläret?
Ska vi svara på spammet eller klicka på avregistrera?
Relaterat för er
Nästa steg
Om ni vill omsätta tipsen i praktiken kan ni börja här:
- Hemsida till småföretag
- SEO och lokal synlighet
- WordPress-underhåll och support
- Tillgänglighetsanpassning (WCAG & DOS-lagen)
- Skapa logga för företaget – praktisk guide
- Vad är DNS? Telefonkatalogen som pekar din adress rätt
- Tillgänglighetsguiden – starta här
- Vår strategi-tjänst
- Kundcase i Sörmland
- Kontakt